
比特币的技术原理是什么
比特币依托点对点网络、密码学、UTXO交易模型与工作量证明共识机制共同运行,依靠链式账本实现去中心化记账,无需第三方机构即可完成价值转移,整套技术体系重点解决数字资产双重支付难题。整套系统不存在中心服务器,所有参与设备作为网络节点互通数据,每一个节点都可以保存完整或精简版交易账本,节点之间相互校验数据,单一节点篡改记录无法影响全网共识,这也是比特币去中心化特性的底层基础。私钥、公钥与哈希算法构成密码学基础,用户依靠私钥签署交易证明资产所有权,公钥经过哈希运算转换为收款地址,SHA256双重哈希算法为区块、交易生成唯一指纹,只要区块内部数据发生改动,哈希值就会彻底改变,以此保障账本难以篡改。
比特币区别于传统账户系统,采用独特的UTXO未花费交易输出模型,系统不会直接记录地址余额,所有资产都以交易输出形式存在。每一笔转账会消耗过往生成的UTXO,同时产生新的UTXO,被消耗的输出永久失效,从根源避免同一笔资产重复花费。我们钱包显示的余额,本质是程序汇总该地址名下所有未被花费的交易输出计算得出。构建交易时,用户使用私钥完成数字签名,交易被广播至全网进入内存池等待打包,全节点会自动校验签名有效性、UTXO状态以及网络规则,无效交易会直接被节点丢弃,不会继续扩散。
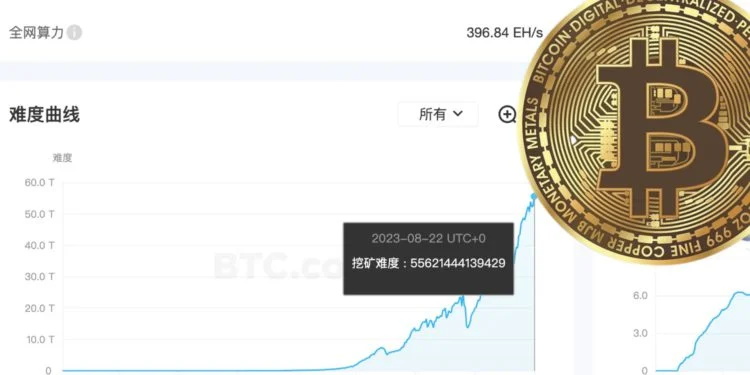
工作量证明也就是常说的PoW挖矿,是网络达成共识的核心机制。矿工收集内存池内待确认交易,组装成候选区块,不断尝试随机数值运算,寻找符合难度要求的区块哈希。率先算出结果的矿工将新区块广播全网,其他节点验证区块合规后,把区块追加到区块链末尾,平均大约十分钟产出一个新区块。网络内置难度自动调节机制,每2016个区块重新调整运算难度,以此稳定出块速度,区块内部包含前一区块哈希值,区块首尾依次相连形成完整链条,想要篡改历史交易,需要重新完成后续所有区块的算力运算,成本极高。

完整的交易流程串联起所有技术模块,用户发起转账签名并广播,全网节点完成初步验证后等待矿工打包,交易写入区块视为首次确认,后续每新增区块都会进一步提升交易安全性,行业普遍参考6次区块确认作为交易基本不可逆的标准。需要区分的是,区块链只是比特币的数据载体,整套系统融合网络通信、密码学、交易结构与共识规则,缺一不可。同时技术层面仅保障交易记录安全,无法规避市场波动、钓鱼诈骗等外部风险,普通投资者应当分清底层技术原理与投资价值之间的边界,理性看待比特币。


-
10倍杠杆利息多少
10倍杠杆不存在固定统一利息,成本取决于交易类型,现货杠杆收取借贷利息,永续合约仅产生资金
-
nsure这个币价值怎么样
NSURE具备理论业务价值,但现阶段投资风险极高,短期价值支撑薄弱,仅适合深入理解DeFi
-
空气币是经典的数字货币吗
空气币并不是经典数字货币,二者在底层逻辑、价值根基与行业属性上存在本质性割裂,空气币仅仅是
-
pi币有人拿到钱了吗
结论先行:极少数参与场外私下交易的用户声称拿到现金,但绝大多数普通挖矿参与者无法将账户内的